
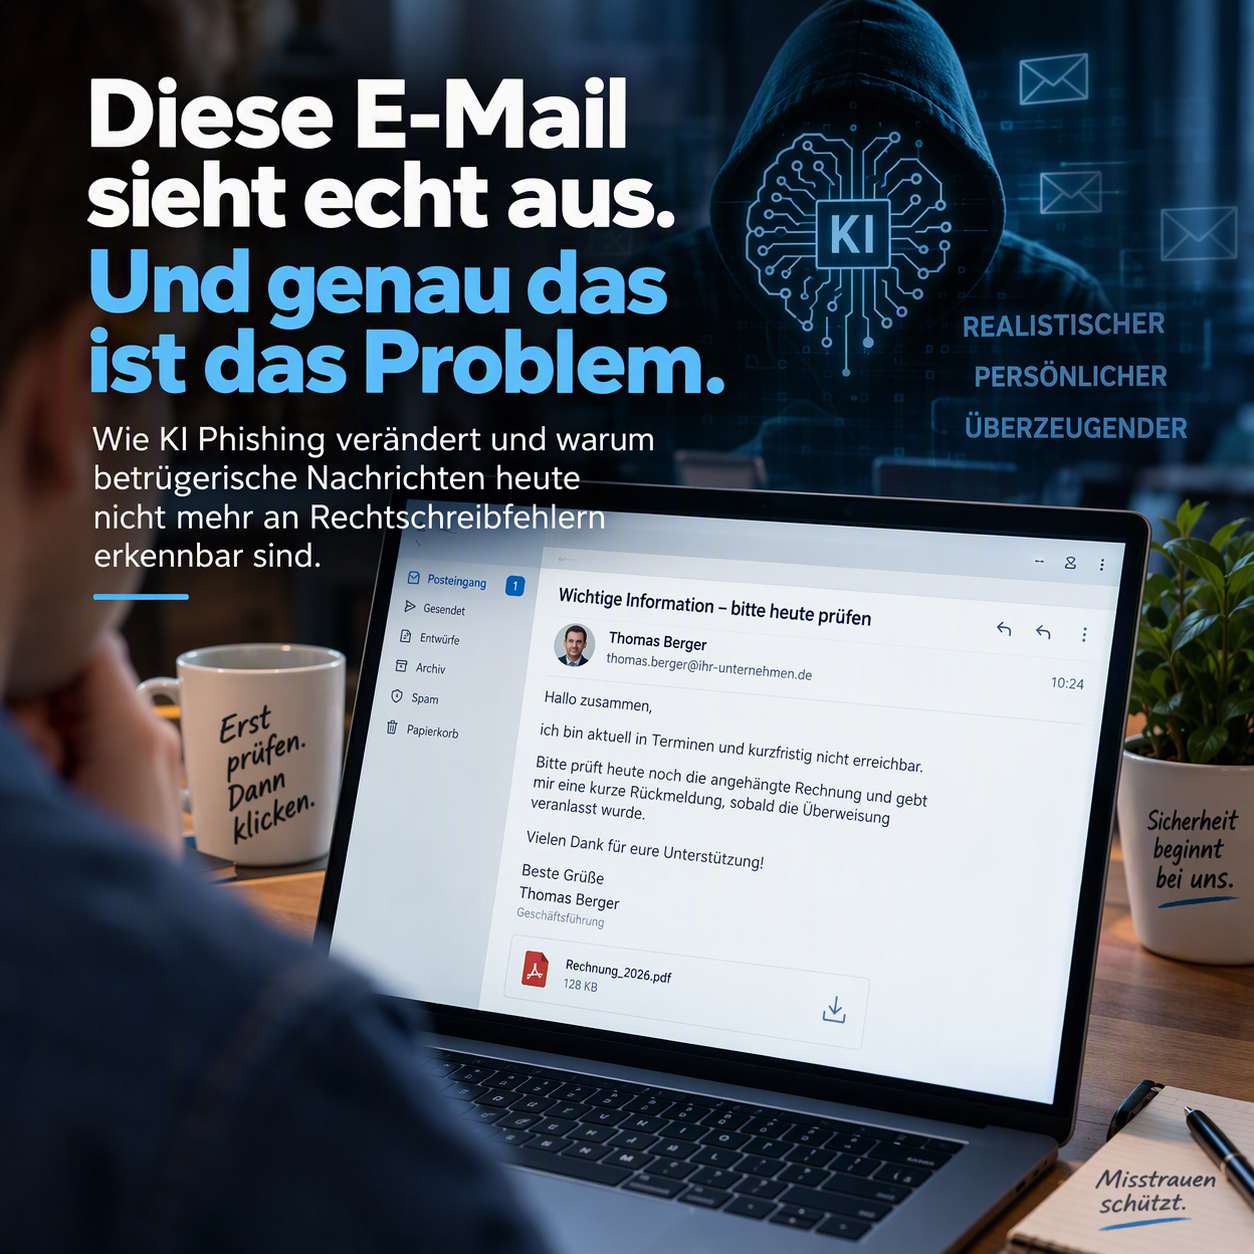
Diese E-Mail sieht echt aus. Und genau das ist das Problem.
Wie KI Phishing verändert und warum betrügerische Nachrichten heute nicht mehr unbedingt an Rechtschreibfehlern erkennbar sind.
„Das würde ich doch sofort erkennen.“
Diesen Satz hören wir beim Thema Phishing immer wieder. Und tatsächlich waren betrügerische E-Mails früher häufig vergleichsweise einfach zu erkennen: schlechte Übersetzungen, ungewöhnliche Formulierungen, Rechtschreibfehler oder offensichtlich unseriöse Absender.
Doch darauf solltest du dich heute nicht mehr verlassen.
Künstliche Intelligenz macht es deutlich einfacher, professionell wirkende Texte zu erstellen. Gleichzeitig zeigt die aktuelle Einschätzung des BSI, dass Angriffe verstärkt auf Identitäten und Zugangsdaten abzielen. Phishing-Kits und sogenannte Phishing-as-a-Service-Angebote spielen dabei ebenfalls eine Rolle.
Für Unternehmen bedeutet das: Nicht jede professionell geschriebene E-Mail ist auch eine vertrauenswürdige E-Mail.
Wenn der Betrugsversuch plötzlich ganz normal klingt
Stell dir folgende Nachricht im Posteingang vor:
Hallo,
ich bin heute den ganzen Tag in Terminen und schlecht erreichbar. Kannst du bitte die angehängte Rechnung prüfen und mir kurz Rückmeldung geben? Die Überweisung müsste heute noch raus.
Danke!
Keine wilde Formatierung. Keine offensichtlich schlechte Sprache. Kein angeblicher Millionengewinn.
Einfach eine geschäftliche Nachricht, wie sie jeden Tag im Postfach landen könnte.
Genau deshalb lohnt sich ein zweiter Blick.
Denn Angreifer müssen nicht zwangsläufig versuchen, Schadsoftware auf einen Rechner zu bekommen. Auch der Zugriff auf Zugangsdaten oder Benutzerkonten kann ein Angriffsziel darstellen. Das BSI beobachtet entsprechend eine Verschiebung hin zu Angriffen auf Identitäten und Zugangsdaten.
KI verändert Phishing
Generative KI kann Texte formulieren, überarbeiten und an bestimmte Situationen anpassen. Damit verliert eine alte Faustregel zunehmend an Wert:
„Schlechtes Deutsch bedeutet Phishing.“
Rechtschreibfehler können weiterhin ein Warnsignal sein. Ihre Abwesenheit ist aber kein Beweis dafür, dass eine Nachricht echt ist.
Viel wichtiger ist deshalb die Frage:
Passt die Nachricht wirklich zur Situation?
Wenn plötzlich eine Überweisung besonders dringend durchgeführt werden soll, Zugangsdaten abgefragt werden oder du dich unerwartet irgendwo anmelden sollst, sollte dein innerer Alarm angehen.
5 Dinge, die dich stutzig machen sollten
1. Ungewöhnlicher Zeitdruck
„Sofort“, „dringend“, „noch heute“ oder „dein Konto wird gesperrt“.
Zeitdruck soll verhindern, dass du eine Nachricht in Ruhe hinterfragst.
2. Ungewöhnliche Aufforderungen
Eine bekannte Person bittet plötzlich um eine Überweisung? Du sollst deine Zugangsdaten bestätigen? Ein Dokument verlangt überraschend eine Anmeldung?
Dann lieber einmal mehr nachfragen.
3. Der Absender stimmt nicht
Ein angezeigter Name allein reicht nicht.
Schau dir die tatsächliche Absenderadresse genauer an. Kleine Abweichungen können leicht übersehen werden.
4. Unerwartete Links oder Anhänge
Du hast keine Rechnung erwartet, bekommst aber plötzlich eine? Oder ein Link führt dich zu einer Anmeldeseite?
Nicht reflexartig klicken.
5. Die Nachricht passt nicht zum üblichen Ablauf
Das ist vielleicht der wichtigste Punkt.
Kennst du den angeblichen Absender? Ist die Anfrage für diese Person üblich? Werden Rechnungen in deinem Unternehmen normalerweise überhaupt auf diese Weise freigegeben?
Gesunder Menschenverstand ist auch 2026 ein wichtiger Teil der IT-Sicherheit.
Phishing findet nicht nur per E-Mail statt
Auch das ist wichtig: Wer bei Phishing ausschließlich an E-Mails denkt, denkt zu kurz.
Das BSI weist darauf hin, dass sich Angriffe unter anderem auch auf Browser, Messenger und soziale Netzwerke verlagern.
Deshalb gilt die gleiche Aufmerksamkeit beispielsweise bei Nachrichten über Kommunikationsplattformen oder soziale Netzwerke.
Ein bekanntes Profilbild oder ein vertrauter Name allein machen eine Nachricht noch nicht sicher.
Technik hilft. Aufmerksame Mitarbeiter aber genauso.
Unternehmen sollten sich nicht auf eine einzelne Schutzmaßnahme verlassen. Das BSI empfiehlt ausdrücklich, IT-Sicherheit als Gesamtkonzept unter Einbeziehung aller Nutzenden umzusetzen und sich nicht ausschließlich auf klassische Antivirus-Lösungen und Firewalls zu verlassen.
Dazu gehören aus unserer Sicht beispielsweise technische Schutzmaßnahmen ebenso wie klare interne Prozesse und Mitarbeiter-Sensibilisierung.
Vor allem sollte im Unternehmen gelten:
Unsicher? Erst prüfen. Dann klicken.
Ein kurzer Anruf oder eine Rückfrage über einen bekannten Kommunikationsweg kann im Zweifelsfall wesentlich einfacher sein als die Folgen eines erfolgreichen Angriffs zu beseitigen.
Unser Fazit
Phishing verschwindet nicht. Es verändert sich.
Je professioneller betrügerische Nachrichten werden, desto weniger können wir uns auf offensichtliche Fehler verlassen.
Die entscheidenden Fragen lauten deshalb nicht mehr nur:
„Sieht diese Nachricht echt aus?“
sondern:
„Erwarte ich diese Nachricht? Ist diese Aufforderung plausibel? Und kann ich überprüfen, ob sie wirklich vom angegebenen Absender stammt?“
Denn manchmal sieht eine Nachricht vollkommen echt aus.
Und genau das ist das Problem.
Du möchtest wissen, wie gut dein Unternehmen gegen Phishing und andere Cyberangriffe aufgestellt ist?
Wir unterstützen dich dabei, IT-Sicherheit nicht dem Zufall zu überlassen. Von technischen Schutzmaßnahmen bis zur Sensibilisierung der Mitarbeiter betrachten wir gemeinsam, wo Risiken bestehen und wie sich dein Unternehmen sinnvoll schützen lässt.